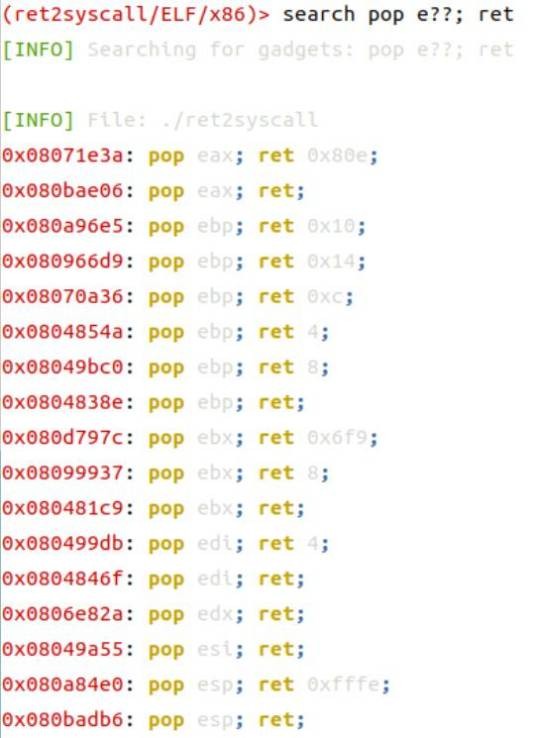
ROP(Return-oriented Programming,面向返回的编程)是一种计算机攻击方法,属于缓冲区溢出攻击的分支。它利用代码复用技术,通过提取程序中的指令片段(gadget)构建恶意代码链来实施攻击 。
其核心思想是基于控制流劫持,重用内存中已有的、以ret或jmp等指令结尾的代码片段(gadget)来拼接成攻击程序 。攻击者通过劫持程序控制流,顺序执行这些gadget,从而在存在DEP、ASLR等内存保护技术的情况下执行任意操作 。
该技术最初在x86体系结构下实现,后扩展至ARM等多种处理器架构 。随后出现了如不完全依赖栈的ROP、SeBROP等变体,相应的防御技术也在不断发展 。
想要了解更多“ROP系统攻击”的信息,请点击:ROP系统攻击百科