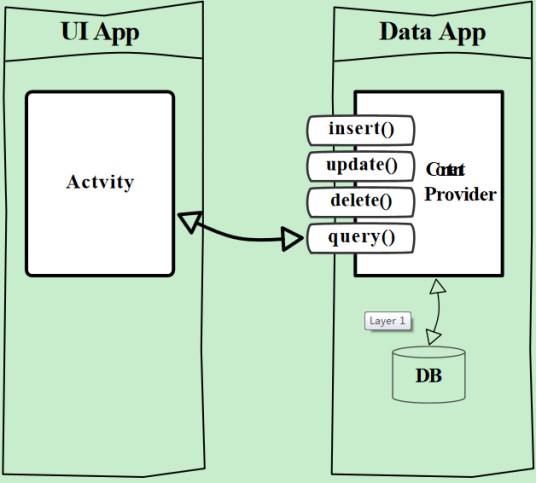
沙盒原理(sandboxing mechanism,又称沙箱)是一种类似于影子系统的系统内核级技术,通过虚拟化环境隔离程序运行,接管病毒调用接口或函数行为并在确认恶意操作后执行回滚机制以复原系统 。沙盒原理涉及虚拟化、访问控制和防躲避三种技术 。
其基于文件重定向技术限制程序对系统资源的访问权限,将程序生成及修改的文件定向至自身文件夹内,同时采用访问控制、防躲避技术构建隔离环境。该技术广泛应用于反病毒、恶意软件分析及软件测试领域,可阻断零日漏洞等未知威胁的传播 ,并在人工智能等领域得到应用 。安全软件通过引导可疑程序在沙盒中运行并监控其行为,结合白名单限制沙箱内应用的网络访问与数据交互 。
苹果沙盒机制通过内核扩展实现系统调用拦截与权限检查,强制限制程序对硬件外设和文件系统的访问 。鸿蒙系统沙箱(Sandbox)是一种安全隔离机制,通过mount命名空间和控制组(cgroup)技术,为系统服务和应用创建独立的运行环境,限制其对系统资源的访问权限 。沙盒存在多种隔离层级,容器级和进程级实现采用更轻量的资源隔离方式,通过内核级钩子和文件过滤驱动实现实时环境隔离,退出后自动丢弃所有操作记录 ;而完整虚拟机级别的沙盒拥有独立的操作系统内核和硬件级隔离,其资源消耗与启动延迟与传统虚拟机相当。当前沙盒主流部署方案主要包括容器隔离、传统虚拟机、微虚拟机/Agent沙盒等技术路线。
想要了解更多“沙盒原理”的信息,请点击:沙盒原理百科


